LiteX.co.id, Nasional – Indonesia menghadapi tingginya aktivitas ancaman siber yang menyasar berbagai sektor penting, terutama perbankan dan layanan keuangan.
Dalam kurun waktu 24 jam, sekitar 1,9 juta percobaan serangan siber terdeteksi dan berhasil diblokir oleh sistem pemantauan keamanan digital.
Data tersebut berasal dari pemantauan Live Threat Map FortiGuard Labs, laboratorium riset keamanan siber milik perusahaan teknologi Fortinet, yang diakses pada Senin (09/11/2026) pukul 15.02 WIB.
Berdasarkan data tersebut, aktivitas ancaman siber di Indonesia mencapai sekitar 22 serangan per detik.
Sektor perbankan, keuangan, dan asuransi menjadi kelompok industri dengan jumlah aktivitas serangan terbanyak, yakni sekitar 999 ribu dalam 24 jam.
Sektor teknologi menempati urutan berikutnya dengan 421 ribu serangan, disusul sektor pemerintahan yang mencatat sekitar 101 ribu aktivitas ancaman.
Tingginya angka tersebut menjadi perhatian pemerintah dan Otoritas Jasa Keuangan (OJK), terutama berkaitan dengan keamanan sistem perbankan dan perlindungan transaksi keuangan masyarakat.
Meski demikian, jumlah serangan yang terdeteksi tidak dapat diartikan sebagai jumlah sistem yang berhasil diretas atau rekening nasabah yang dibobol.
Surat terbaru dikirimkan pada pekan sebelumnya untuk mengingatkan manajemen perbankan agar terus meningkatkan kewaspadaan dan menjalankan langkah-langkah pencegahan.
OJK meminta bank melakukan pemantauan terhadap transaksi dalam jumlah signifikan serta mengidentifikasi aktivitas keuangan yang menunjukkan pola tidak wajar.
Apabila ditemukan transaksi yang dinilai anomali, bank diminta melakukan penghentian sementara untuk kepentingan klarifikasi.
Pemantauan tersebut juga harus dilakukan sepanjang waktu, termasuk di luar jam transaksi yang lazim.
“Harus monitoring 24 (jam), termasuk jam-jam yang unusual dilakukan transaksi,” kata Dian, sebagaimana dikutip dari CNN Indonesia, Senin (09/11/2026).
Selain pemantauan transaksi, OJK mengingatkan bahwa industri perbankan telah diwajibkan menjalankan pengujian keamanan sistem secara berkala.
Pengujian tersebut meliputi penetration testing atau simulasi pencarian celah keamanan, simulasi serangan siber, serta audit teknologi informasi.
Langkah tersebut diperlukan agar bank dapat mendeteksi kelemahan sistem dan memperkuat perlindungan sebelum dimanfaatkan pihak yang tidak bertanggung jawab.
Untuk menghadapi potensi gangguan keamanan digital, OJK bersama Bank Indonesia juga telah mengaktifkan Tim Tanggap Insiden Siber (TTIS).
Tim tersebut disiapkan untuk mengantisipasi berbagai kemungkinan insiden siber yang dapat memengaruhi sistem dan layanan keuangan.
OJK menilai perkembangan teknologi digital menuntut industri perbankan untuk terus memperbarui sistem keamanan.
Pasalnya, ancaman siber dapat berkembang mengikuti perubahan teknologi, termasuk pemanfaatan perangkat otomatis untuk mencari kerentanan pada jaringan komputer.
Karena itu, bank tidak cukup hanya mengandalkan sistem pengamanan yang sudah tersedia, tetapi juga harus melakukan evaluasi dan pemantauan secara berkelanjutan.
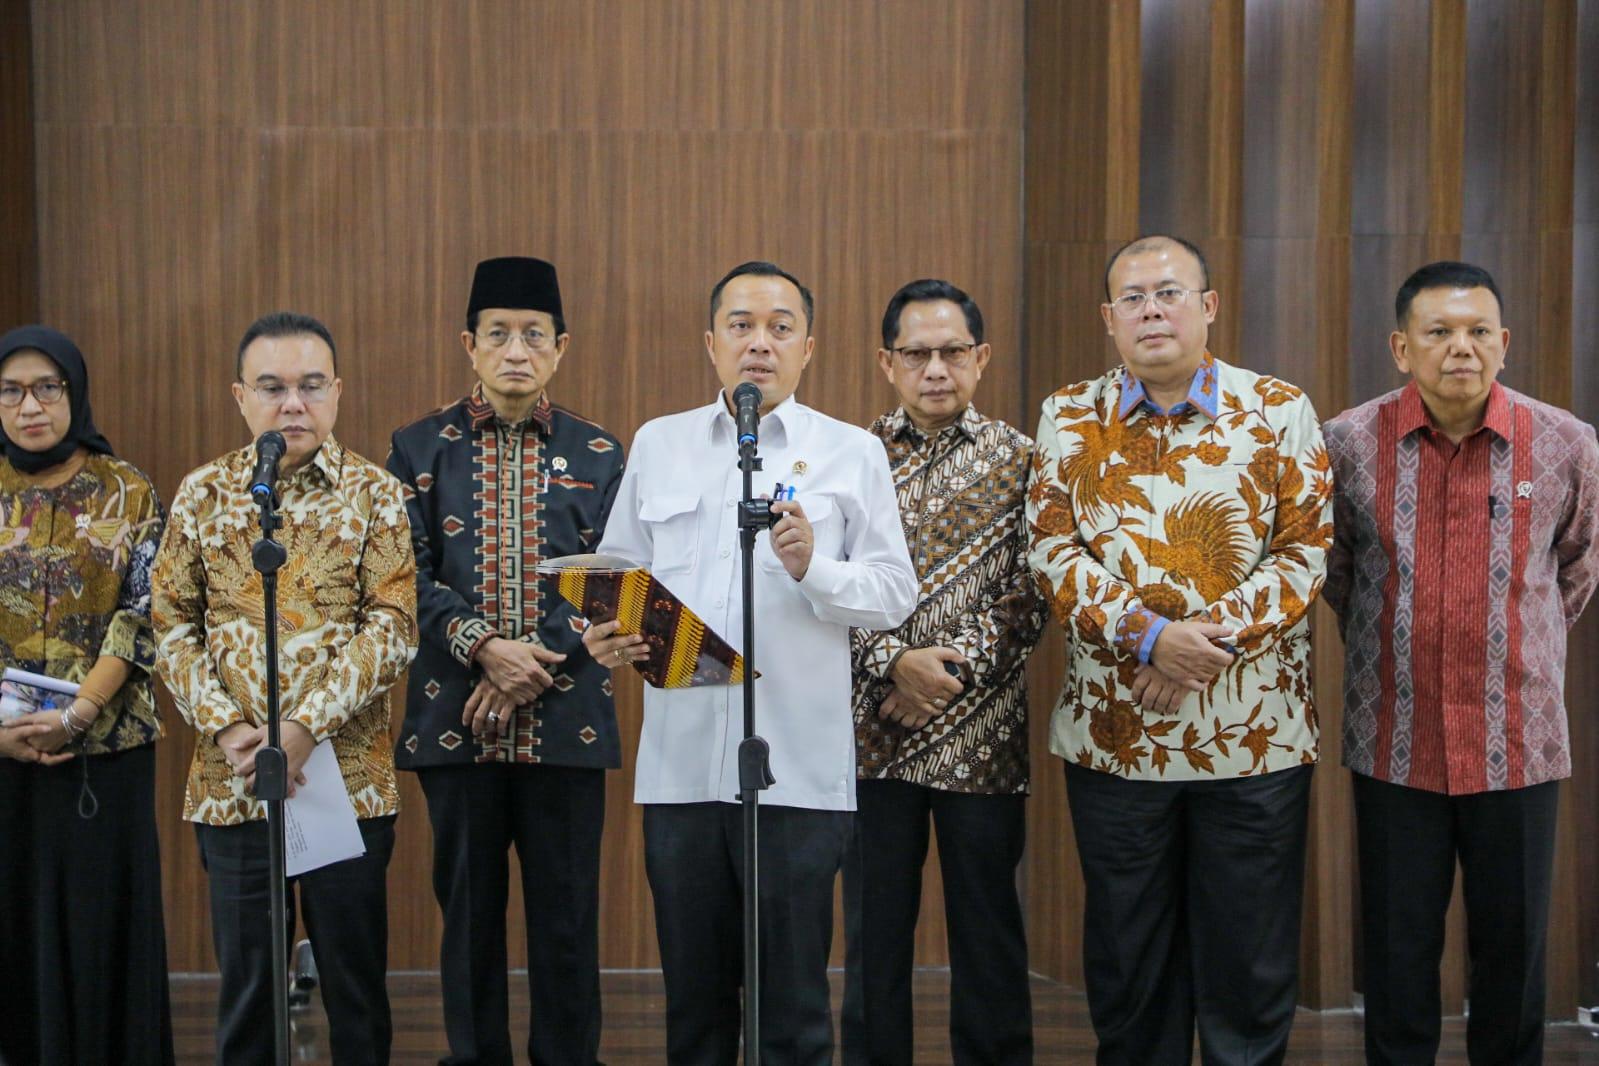
Menteri Koordinator Bidang Perekonomian, Airlangga Hartarto, turut meminta industri perbankan nasional memperkuat keamanan sistem teknologi informasinya.
Permintaan tersebut disampaikan menyusul maraknya ancaman serangan siber di berbagai negara yang berpotensi memengaruhi sistem keuangan.
“Masing-masing perbankan harus memperkuat keamanan sibernya, apalagi dengan mekanisme digital yang ada sekarang,” kata Airlangga kepada wartawan di Kantor Kementerian Koordinator Bidang Perekonomian, Jakarta, Senin (09/11/2026).
Menurut Airlangga, perkembangan ancaman siber secara global perlu menjadi perhatian karena sistem komputer dan informasi nasional juga berpotensi menjadi sasaran.
Ia mengingatkan pentingnya peningkatan ketahanan keamanan digital agar lembaga keuangan mampu mengantisipasi berbagai bentuk serangan.
Pemerintah juga terus mengimbau pelaku industri jasa keuangan agar memperkuat sistem perlindungan dan meningkatkan kemampuan mendeteksi ancaman.
Di tengah meningkatnya kekhawatiran masyarakat, pakar keamanan siber Alfons Tanujaya mengingatkan bahwa data yang ditampilkan FortiGuard Labs harus dipahami secara tepat.
Menurut Alfons, angka tersebut menunjukkan aktivitas ancaman yang terdeteksi dan diblokir oleh sistem keamanan, bukan jumlah keberhasilan peretasan.
Dalam keterangannya kepada CNN Indonesia, Alfons menjelaskan bahwa aktivitas seperti pemindaian jaringan secara otomatis dapat tercatat sebagai percobaan serangan.
Aktivitas tersebut dapat dilakukan berulang kali oleh perangkat lunak maupun jaringan komputer yang digunakan untuk mencari celah keamanan.
Dengan demikian, satu sistem dapat menerima banyak percobaan serangan tanpa berarti pertahanannya berhasil ditembus.
Data pada dasbor keamanan siber juga tidak dapat langsung digunakan untuk menyimpulkan bahwa telah terjadi pencurian dana nasabah dalam jumlah tertentu.
Belum ada informasi dalam laporan pemantauan tersebut yang menunjukkan bahwa 999 ribu aktivitas ancaman terhadap sektor keuangan telah menyebabkan pembobolan rekening.
Angka itu juga mencakup industri perbankan, keuangan, dan asuransi secara keseluruhan, bukan hanya bank.
OJK meminta masyarakat tidak panik menyikapi informasi mengenai tingginya aktivitas serangan siber.
Masyarakat juga diminta tidak mudah mempercayai informasi yang belum terverifikasi, terutama kabar mengenai pembobolan sistem perbankan yang beredar di media sosial.
Komunikasi dengan pihak bank sebaiknya dilakukan melalui saluran resmi, baik aplikasi, situs web, maupun layanan pelanggan yang telah terverifikasi.
Nasabah juga perlu menjaga kerahasiaan data pribadi, nomor identifikasi pribadi (PIN), kata sandi, serta kode one-time password (OTP).
Apabila menemukan transaksi mencurigakan atau aktivitas yang tidak dikenali pada rekening, nasabah dianjurkan segera menghubungi bank melalui saluran resmi.
Sementara itu, OJK bersama Bank Indonesia terus meningkatkan koordinasi untuk mengantisipasi kemungkinan gangguan keamanan siber pada layanan keuangan nasional.